これからを見据えたセキュリティ

AIを活用したセキュリティ。人の知見が支える安心。

現状評価、導入、24時間365日のマネージド運用まで、セキュリティの全ライフサイクルを通じて組織を保護します。
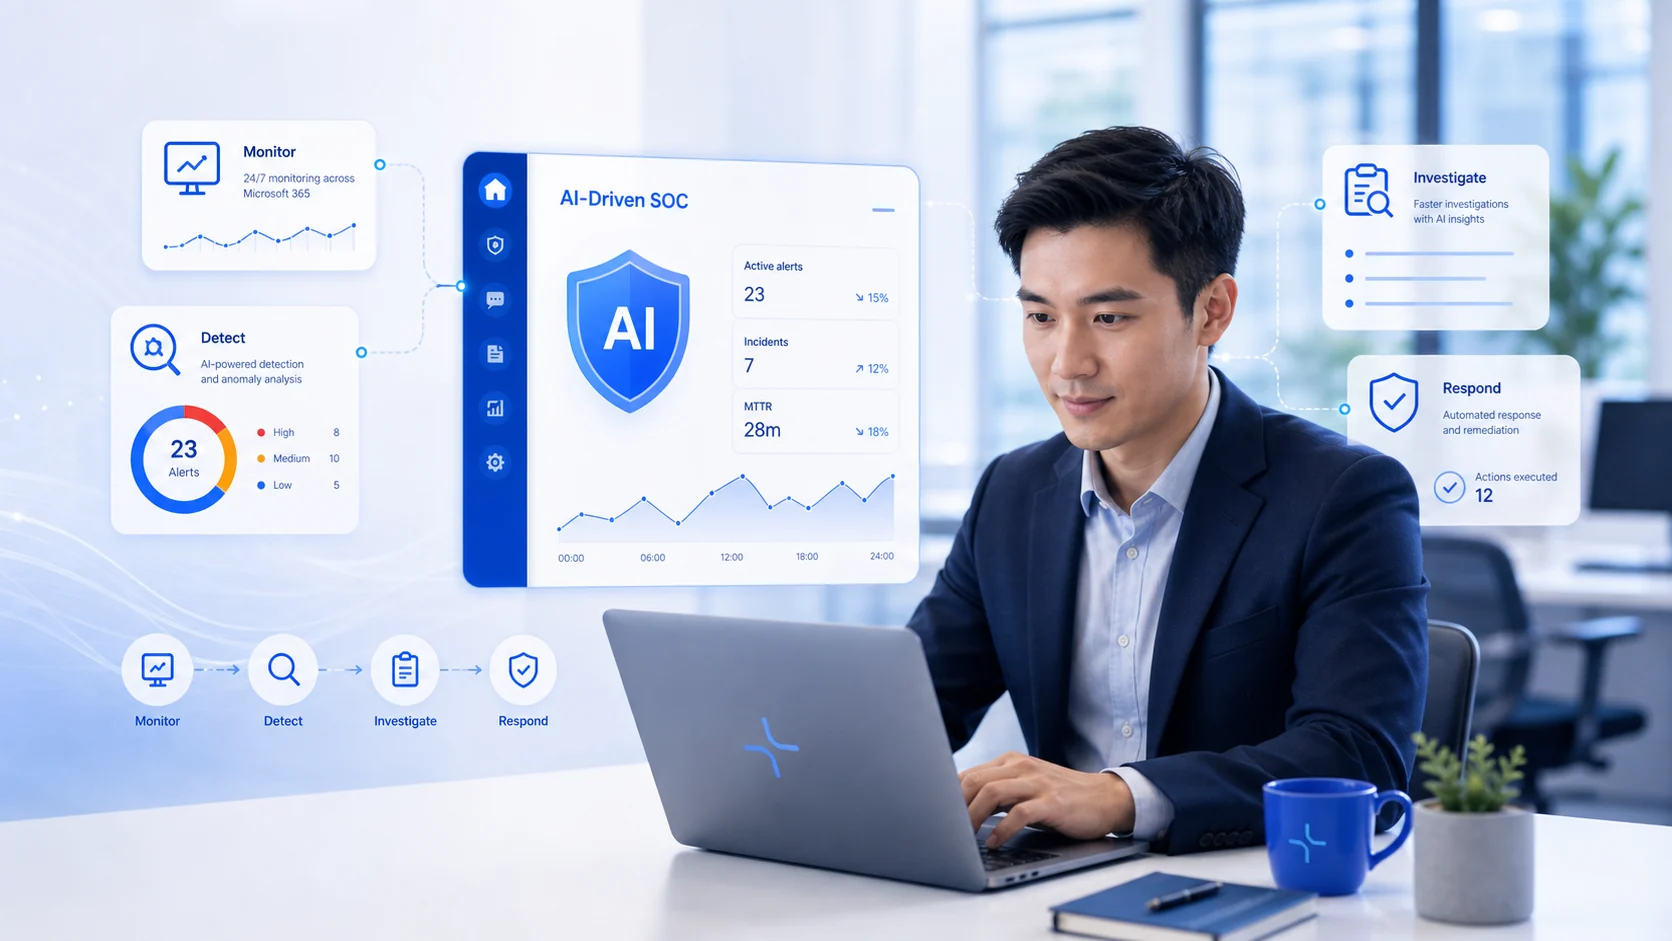
AIを活用したセキュリティ運用ダッシュボードを操作するセキュリティアナリスト
継続的な保護
24時間365日のマネージド運用常時監視と対応
Microsoftのセキュリティエコシステムツール、ID、シグナルを統合
全ライフサイクルに対応現状評価、導入、運用
サービスの流れ

シグナルを的確な対応へ。ノイズに埋もれない運用。

Microsoftのセキュリティ技術、インテリジェントな自動化、専門家の分析を一体化した運用モデルです。

接続と初期設定

アクセスを保護し、Microsoft 365環境とクラウド環境を接続します。

検知

AIを活用したツールが不審な活動を特定し、関連付け、優先順位を付けます。

調査

セキュリティアナリストがアラートを検証し、インシデントの全体像を明らかにします。

対応

封じ込めと復旧を行い、再攻撃に備えて環境を強化します。

つながる保護

Microsoft環境全体のセキュリティを一元的に把握。

ID、エンドポイント、アプリケーション、データ、クラウド基盤の分断を解消します。

統合監視とオーケストレーション

Microsoft Sentinel

環境全体のシグナル、検知、自動化、対応を統括する統合SIEM・SOARレイヤーです。

すべてのレイヤーでAIが支援

Security Copilot

すべてのセキュリティレイヤーでアナリストを支援し、調査を迅速化するAI機能です。

保護されたMicrosoft環境

Microsoft 365 Security

ID、コラボレーション、メール、アプリケーション、テナント運用を保護する制御です。

Microsoft Entra ID

ユーザー、管理者、特権アカウントのIDとアクセスを保護します。

Microsoft Defender XDR

ID、エンドポイント、メール、アプリ、クラウドのシグナルを横断して脅威に対処します。

Microsoft Purview

データセキュリティ、ガバナンス、分類、コンプライアンス、DLPへの対応準備を支援します。

Microsoft Intune

エンドポイント管理、デバイスの準拠、一貫したポリシー適用を実現します。

セキュリティのライフサイクル

あらゆる段階で実践的な専門知識を提供。

現在の状況に合わせて始められます。Cloud Frontier Asiaは、特定の課題への対応から全体の運用管理まで支援します。

01 現状評価

現在の状況を把握。

  • セキュリティ態勢のレビュー
  • リスクと脆弱性の評価
  • セキュリティとコンプライアンスのレビュー
  • アーキテクチャのレビュー
02 導入

戦略を具体的な保護対策へ。

  • Microsoft SentinelおよびDefender XDR
  • Microsoft Entra ID
  • Microsoft PurviewおよびIntune
  • Microsoft Security Copilot
03 運用

24時間体制で継続的に改善。

  • 24時間365日の監視
  • インシデントの検知と対応
  • プロアクティブな脅威ハンティング
  • レポートと継続的な改善
成果を重視した設計

事業の強さにつながるセキュリティ。

Microsoftへの投資をさらに活かしながら、保護を強化し、運用の状況を明確にします。

01

セキュリティの強化

連携した環境全体で脅威を検知し、阻止します。

02

迅速な対応

AIによる検知支援と専門家の対応により、リスクとダウンタイムを軽減します。

03

運用負荷の軽減

自動化により、アラート疲れと日常的な運用作業を軽減します。

04

コンプライアンスへの備え

ガバナンスとレポートにより、規制上の義務への対応を支援します。

シンガポール企業のサイバーレジリエンスを支援

Singapore Business Federationが主導するCyber Resilience Centreを通じて、実践的なリソース、ワークショップ、サイバーインシデントの初動対応ガイダンスをご覧いただけます。

Cyber Resilience Centreを見る (新しいタブで開きます)

クラウドでの次の一歩を、安全なものに。

セキュリティ評価を依頼